Il est parfois utile de limiter l'accès à certains fichiers ou à des répertoires entiers à un groupe restreint de personnes. De nombreux hébergeurs proposent à cet effet une protection très efficace et simple à mettre en place : le fichier « .htaccess ».
Ce fichier permet de protéger des répertoires ou des fichiers à l'aide d'un mot de passe ; celui-ci étant stocké sous forme cryptée, il serait ainsi un peu plus difficile à déchiffrer qu'avec d'autres méthodes. Lorsqu'un utilisateur tente d'accéder à un fichier ou à un répertoire ainsi protégé, il est invité à saisir son nom d'utilisateur et son mot de passe.
Si vous avez sécurisé votre blog à l'aide d'une authentification HTTP de base (.htaccess) ou si vous utilisez un plugin qui sécurise le fichier wp-cron.php , le message d'erreur suivant s'affichera lorsque vous créerez une sauvegarde via BackWPup :
Réponse HTTP inattendue :
Code d'état : 401
Date : ven. 30 sept. 2017 10:05:54 GMT
Serveur : Apache
Www-authenticate : Basic realm="Testsystem"
Longueur du contenu : 401
Type de contenu : text/html ; charset=iso-8859-1
Contenu : 401 Autorisation requise Ce serveur n'a pas pu vérifier que vous êtes autorisé(e) à accéder au document demandé. Soit vous avez fourni des identifiants incorrects (par exemple, un mot de passe erroné), soit votre navigateur ne sait pas comment fournir les identifiants requis.
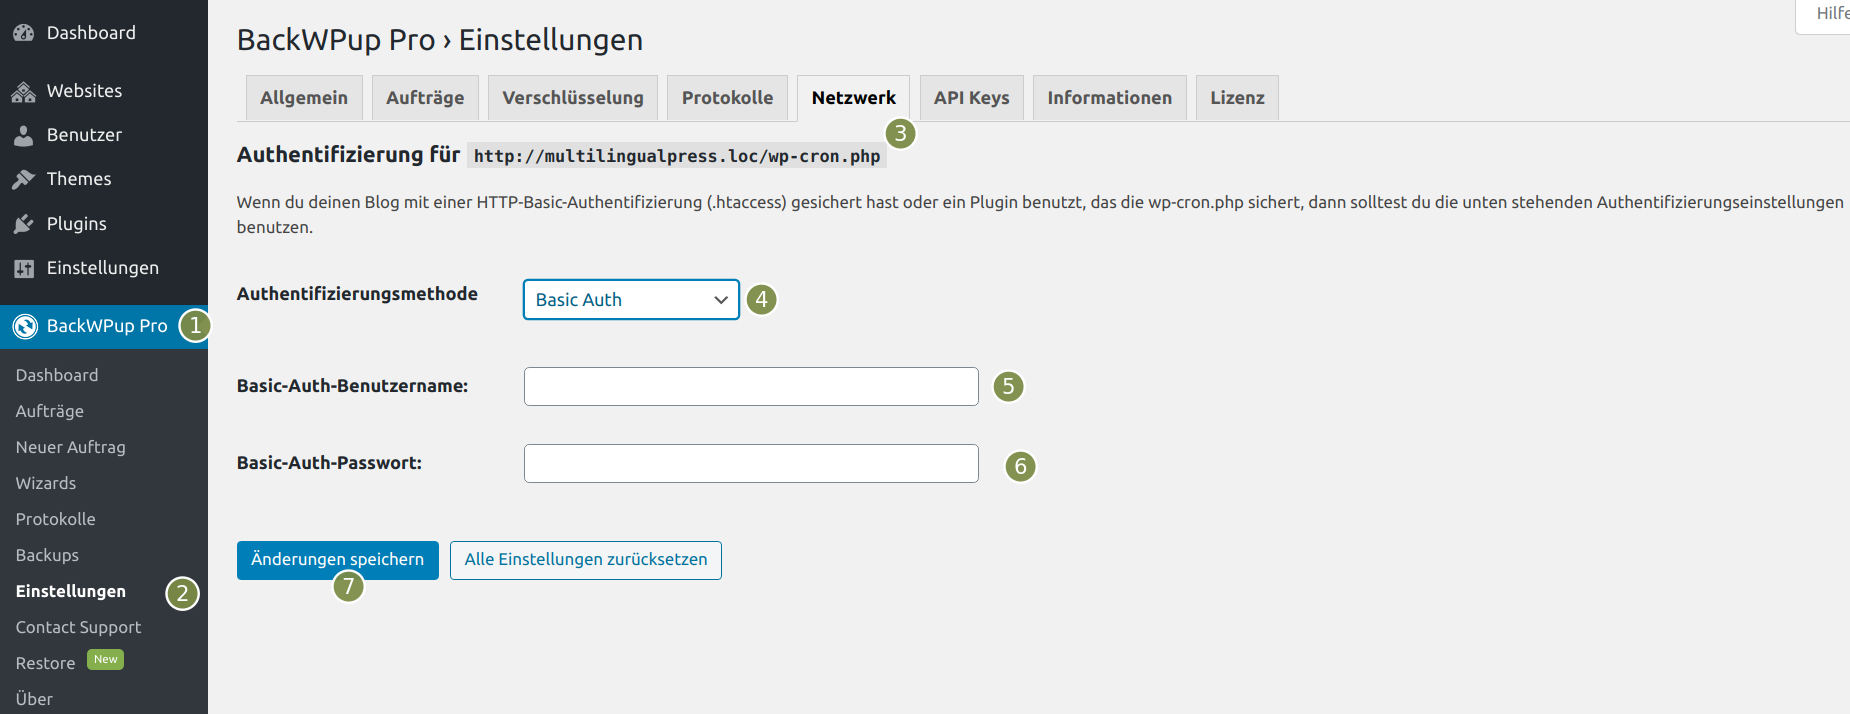
Procédez comme suit pour pouvoir effectuer une sauvegarde avec l'authentification HTTP Basic à l'aide de BackWPup .
- Veuillez vous rendre sur BackWPup → Paramètres → Réseau.
- Veuillez sélectionner « Basic Auth », saisir votre identifiant .htaccess et votre mot de passe, puis cliquer sur « Enregistrer les modifications ».