A volte è opportuno rendere accessibili determinati file o intere directory solo a una cerchia ristretta di persone. Molti provider di hosting offrono a tal fine una protezione molto efficace con mezzi semplici: il file “.htaccess”.
Questo file consente di proteggere con password directory o file; la password è memorizzata in forma crittografata e risulta quindi leggermente più difficile da decifrare rispetto ad altri metodi. Quando si accede a un file o a una directory protetti in questo modo, all'utente viene richiesto di inserire il proprio nome utente e la propria password.
Se hai protetto il tuo blog con l'autenticazione HTTP Basic (.htaccess) o utilizzi un plugin che protegge il file wp-cron.php , durante la creazione di un backup tramite BackWPup verrà visualizzato il seguente messaggio di errore:
Risposta HTTP inattesa:
Codice di stato: 401
Data: venerdì 30 settembre 2017, ore 10:05:54 GMT
Server: Apache
Www-authenticate: Basic realm="Testsystem"
Lunghezza del contenuto: 401
Content-type: text/html; charset=iso-8859-1
Contenuto: 401 Autorizzazione richiesta Questo server non è riuscito a verificare che tu sia autorizzato ad accedere al documento richiesto. O hai fornito credenziali errate (ad es. password errata), oppure il tuo browser non sa come fornire le credenziali richieste.
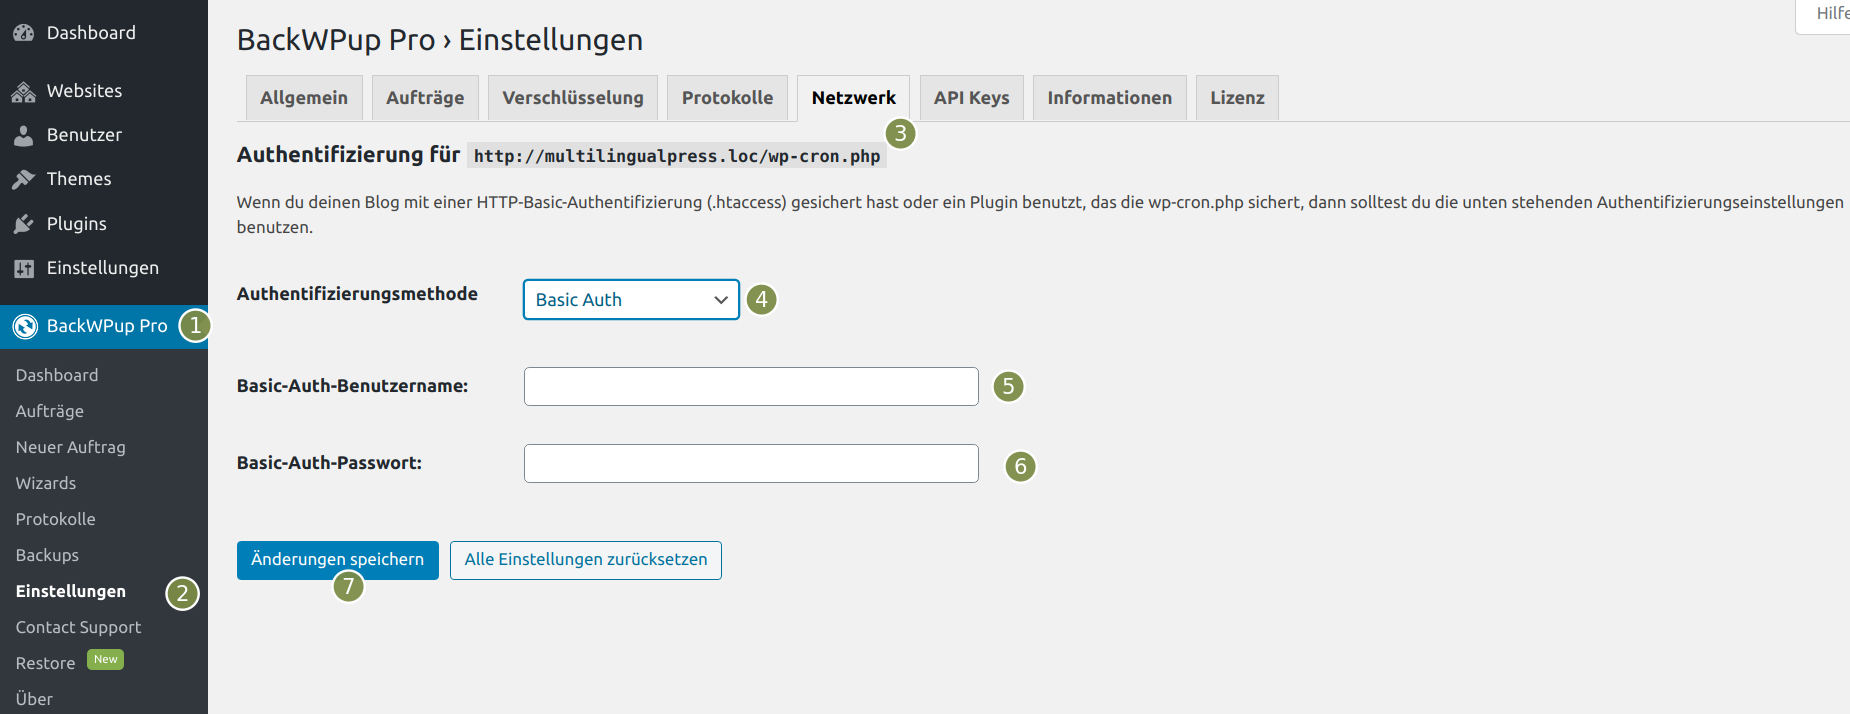
Procedi come segue per eseguire un backup con autenticazione HTTP Basic utilizzando BackWPup .
- Si prega di accedere a BackWPup → Impostazioni → Rete.
- Seleziona " Basic Auth", inserisci il nome utente e la password del file .htaccess, quindi clicca su " Salva modifiche".